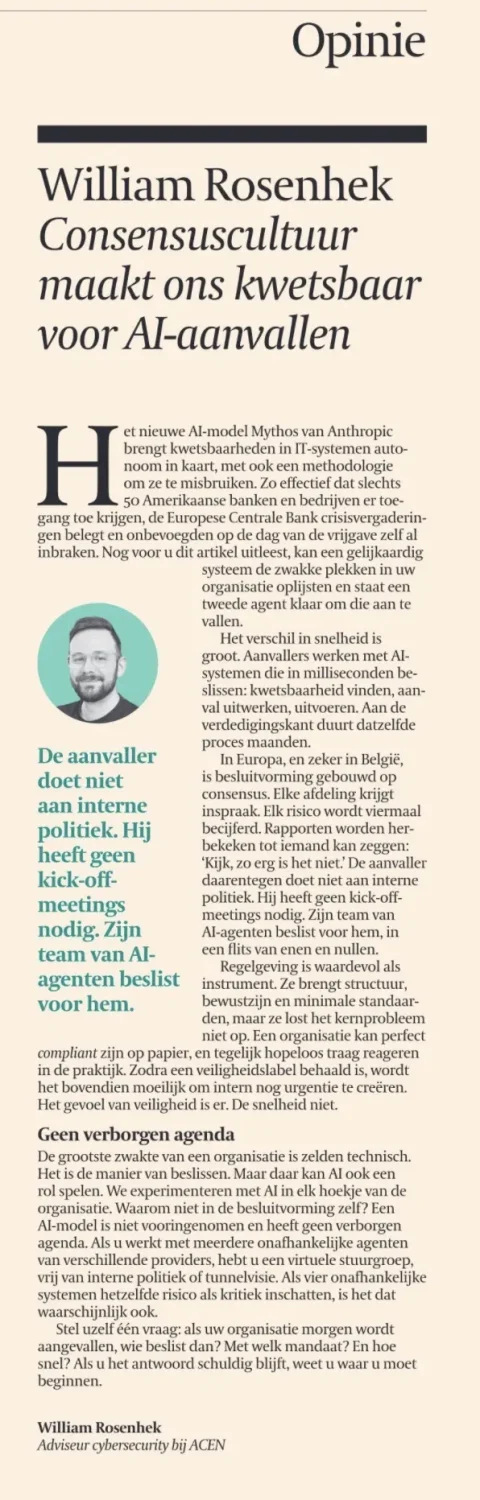
We zijn trots om te delen dat ACEN in De Tijd verschenen is, een van de toonaangevende zakenkranten van België.
In een opinieartikel belicht William Rosenhek, Cyber Security Advisor bij ACEN, een belangrijk en actueel thema: hoe traditionele, op consensus gebaseerde besluitvorming organisaties kwetsbaar kan maken voor AI-gedreven cyberaanvallen.
De belangrijkste inzichten uit het artikel
- AI versnelt aanvallen
Moderne AI-systemen kunnen kwetsbaarheden opsporen en aanvallen uitvoeren in milliseconden, terwijl verdedigingsprocessen vaak weken of maanden duren. - Besluitvorming is de echte bottleneck
De grootste zwakte van veel organisaties is niet technisch, maar zit in de manier waarop beslissingen genomen worden. Complexe goedkeuringsketens en interne afstemming vertragen de reactietijd aanzienlijk. - Aanvallers zijn sneller dan organisaties
Anders dan bedrijven hebben aanvallers geen vergaderingen, goedkeuringen of interne politiek nodig. Hun “teams” van AI-agenten handelen meteen. - Compliant ≠ veilig
Op papier compliant zijn is geen garantie dat je in de praktijk paraat bent. Organisaties kunnen aan de normen voldoen en toch te traag reageren. - AI kan ook deel van de oplossing zijn
William stelt voor om meerdere onafhankelijke AI-systemen in te zetten voor snellere en onbevooroordeelde besluitvorming. Zo ontstaat een “virtuele stuurgroep” zonder interne wrijving.
Bedankt, William, voor dit sterke inzicht en om het met de pers te delen!
Consensuscultuur maakt ons kwetsbaar voor AI-aanvallen
Het nieuwe AI-model Mythos van Anthropic brengt kwetsbaarheden in IT-systemen autonoom in kaart, met ook een methodologie om ze te misbruiken. Zo effectief dat slechts 50 Amerikaanse banken en bedrijven er toegang toe krijgen, de Europese Centrale Bank crisisvergaderingen belegt en onbevoegden op de dag van de vrijgave zelf al inbraken. Nog voor u dit artikel uitleest, kan een gelijkaardig systeem de zwakke plekken in uw organisatie oplijsten en staat een tweede agent klaar om die aan te vallen.
Het verschil in snelheid is groot. Aanvallers werken met AI-systemen die in milliseconden beslissen: kwetsbaarheid vinden, aanval uitwerken, uitvoeren. Aan de verdedigingskant duurt datzelfde proces maanden.
In Europa, en zeker in België, is besluitvorming gebouwd op consensus. Elke afdeling krijgt inspraak. Elk risico wordt viermaal becijferd. Rapporten worden herbekeken tot iemand kan zeggen: ‘Kijk, zo erg is het niet.’ De aanvaller daarentegen doet niet aan interne politiek. Hij heeft geen kick-off-meetings nodig. Zijn team van AI-agenten beslist voor hem, in een flits van enen en nullen.
Regelgeving is waardevol als instrument. Ze brengt structuur, bewustzijn en minimale standaarden, maar ze lost het kernprobleem niet op. Een organisatie kan perfect compliant zijn op papier, en tegelijk hopeloos traag reageren in de praktijk. Zodra een veiligheidslabel behaald is, wordt het bovendien moeilijk om intern nog urgentie te creëren. Het gevoel van veiligheid is er. De snelheid niet.
“De aanvaller doet niet aan interne politiek. Hij heeft geen kick-off-meetings nodig. Zijn team van AI-agenten beslist voor hem.”
Geen verborgen agenda
De grootste zwakte van een organisatie is zelden technisch. Het is de manier van beslissen. Maar daar kan AI ook een rol spelen. We experimenteren met AI in elk hoekje van de organisatie. Waarom niet in de besluitvorming zelf? Een AI-model is niet vooringenomen en heeft geen verborgen agenda. Als u werkt met meerdere onafhankelijke agenten van verschillende providers, hebt u een virtuele stuurgroep, vrij van interne politiek of tunnelvisie. Als vier onafhankelijke systemen hetzelfde risico als kritiek inschatten, is het dat waarschijnlijk ook.
Stel uzelf één vraag: als uw organisatie morgen wordt aangevallen, wie beslist dan? Met welk mandaat? En hoe snel? Als u het antwoord schuldig blijft, weet u waar u moet beginnen.