Cyber Security Advisory-diensten

Wist je dat?

Bij 60%* van de datalekken speelt de menselijke factor een rol: een klik op een phishinglink, een gestolen wachtwoord of een eenvoudige fout. Technologie alleen volstaat niet om dat risico af te dekken.

*Bron: Verizon DBIR 2025

WAAROM

Waarom is deze dienst belangrijk?

Hoe goed is je organisatie beveiligd? Die vraag stellen is eenvoudiger dan ze beantwoorden. Je zoekt een evenwicht tussen de dagelijkse werking, beperkte budgetten, veranderende dreigingen en strengere regelgeving zoals NIS2. Tegelijk vragen je bestuur, je verzekeraar en je klanten om bewijs dat je organisatie digitaal weerbaar is.

ACEN Advisory brengt structuur in die uitdaging. We begeleiden organisaties langs een duidelijk groeipad: we maken je medewerkers weerbaar, brengen je organisatie objectief in kaart en toetsen in de praktijk of je beveiliging standhoudt. Pragmatisch, leveranciersneutraal en verankerd in het officiële Belgische CyberFundamentals-raamwerk.

Van compliant op papier naar aantoonbaar weerbaar in de praktijk.

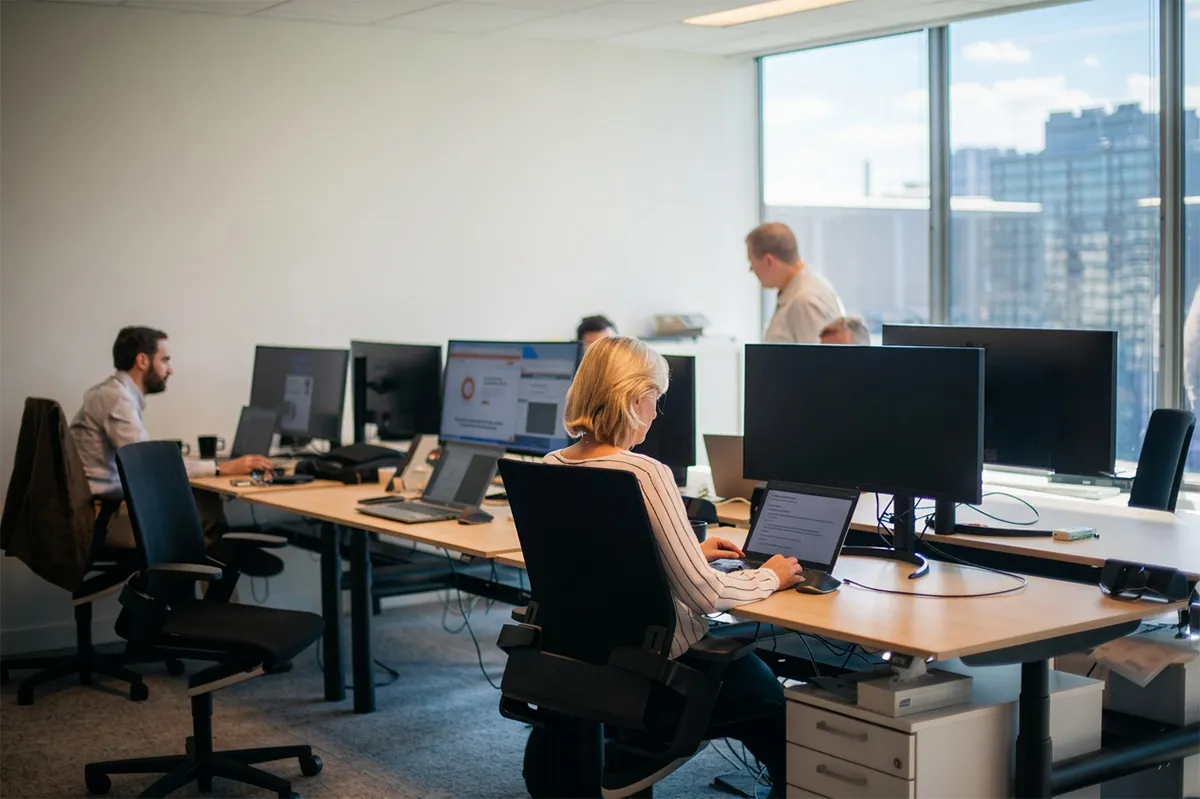
Image of the ACEN office with some members of the Advisory team grouped together at their desks.

Herken je deze uitdagingen?

Geen objectief zicht op waar je vandaag staat
NIS2-verplichtingen zonder duidelijk startpunt
Medewerkers blijven het vaakst uitgebuite aangrijpingspunt voor cyberaanvallen
Geen bewijs dat je beveiliging een echte aanval tegenhoudt
Deeldiensten

Ontdek onze Cyber Security Advisory diensten

NIS2 Conformiteit

NIS2 houdt duizenden Belgische organisaties en hun besturen verantwoordelijk voor aantoonbare cyberweerbaarheid. Wij zetten die verplichting om in een concreet traject: het vaststellen van de reikwijdte en registratie bij het CCB, een CyberFundamentals-gap-analyse, een stappenplan naar conformiteit en voorbereiding op de verificatie. Het is pragmatisch en verloopt in uw eigen tempo.

Awarenessprogramma

Mensen blijven de meest misbruikte aanvalsvector, en geen enkele technische maatregel kan daar iets aan veranderen. Ons bewustwordingsprogramma vermindert het menselijke risico door middel van een doorlopende cyclus van phishingsimulaties, interactieve trainingen en live hackdemonstraties. Eén abonnement, meetbaar veiliger gedrag.

AI-gedreven Exposure Management

Uit een assessment blijkt dat er een beveiligingsmaatregel bestaat, maar niet dat deze een echte aanvaller tegenhoudt. Onze AI-gestuurde pentests testen uw Active Directory, netwerk en Microsoft 365 volledig automatisch. De resultaten zijn binnen enkele dagen beschikbaar, niet binnen weken, kunnen op elk moment worden herhaald en maken verbeteringen zichtbaar in plaats van dat ze alleen maar worden verondersteld.

Maturiteitsassessment

Hoe volwassen is uw cyberbeveiliging eigenlijk? Tijdens workshops met uw belanghebbenden beoordelen we uw mensen, processen en technologie aan de hand van het officiële Belgische CyberFundamentals-raamwerk. U krijgt een duidelijk, geprioriteerd actieplan: een praktisch uitgangspunt, geen theoretische audit.

AANPAK

Hoe we Cyber Security Advisory aanbieden

Elke organisatie start waar ze vandaag staat. De drie stappen versterken elkaar en vormen samen één traject.

Awareness: maak je medewerkers weerbaar

Medewerkers blijven het vaakst uitgebuite aangrijpingspunt voor cyberaanvallen. Technische maatregelen alleen volstaan niet om dat risico af te dekken. Met een doorlopend awarenessprogramma werken we aan meetbaar veiliger gedrag, van phishingsimulaties tot live hackingworkshops. Laagdrempelig, met direct zichtbare resultaten en zonder dat je organisatie al een bepaald maturiteitsniveau moet hebben.

Inzicht: breng je organisatie in kaart

Een maturiteitsassessment vertaalt een abstracte verplichting of ambitie naar een concreet beeld van waar je organisatie staat, met een score per onderdeel. We baseren ons op het CyberFundamentals-raamwerk van het Centrum voor Cybersecurity België. Het resultaat: een roadmap met duidelijke prioriteiten. Voor organisaties die onder NIS2 vallen, begeleiden we het volledige compliancetraject.

Bewijs: test of je beveiliging standhoudt

Een assessment toont aan dat een beveiligingsmaatregel aanwezig is. Het bewijst niet dat die een echte aanvaller tegenhoudt. Met AI-gestuurde pentests toetsen we je volledige interne aanvalsoppervlak in dagen in plaats van weken, tegen een fractie van de prijs van een klassieke pentest. Bovendien kun je de test op elk moment herhalen.

CyFun logo; CCB shield graphic with in text CyFun next to it.
CCB CyberFundamentals
OutKept logo
OutKept

Met deze partners

referentiecases

Ontdek eerdere projecten binnen deze dienstverlening

AI-driven Exposure Management. AI-gedreven exposure management. Photo of the ACEN Advisory team during a meeting.

Continu Threat Exposure Management: Focus op de risico’s die er écht toe doen

OutKept banner, campaign image for phishing awareness with a fisherman holding a fish.

ACEN werkt samen met Outkept om phising-awarenesstrainingen te transformeren

GIF howing an illustration of someone sitting at a table with a professional driver, planning out a route together.

Volle kracht vooruit met het CyberFundamentals Framework van het CCB

contact

Get in touch with our experts

FAQ

Everything you still wanted to know in one place

Kunnen jullie advisory bevindingen gesprekken met ons bestuur, onze klanten of cyberverzekeraar ondersteunen?

Ja. Rapporten en managementsamenvattingen kunnen helpen om je huidige positie, de genomen acties en de resterende risico’s toe te lichten.

We bespreken voor wie de informatie bedoeld is en welke bevindingen gedeeld kunnen worden. Specifieke eisen van een klant of verzekeraar bekijk je best vooraf, zodat de opdracht er rekening mee kan houden.

Een rapport vervangt niet automatisch hun eigen beoordeling of goedkeuringsproces.

Wat gebeurt er na het assessment, het trainingsprogramma of de pentest tijdens advisory projecten?

We overlopen de resultaten samen met jou en spreken de volgende stappen af. Je team kan met de aanbevelingen verbeteringen doorvoeren, met extra ondersteuning waar nodig.

Na een pentest kan een hertest bevestigen dat de oplossingen werken. Het awarenessprogramma sluit elke jaarcyclus af met een evaluatie en voorgestelde prioriteiten voor het volgende jaar. Welke opvolging er komt, hangt af van je doelen en de scope die we afspreken.

Hoe helpen jullie het management om cybersecuritybevindingen te vertalen naar investeringsprioriteiten in advisory projecten?

We koppelen de bevindingen aan hun mogelijke impact op je organisatie en leggen ze uit in taal waarmee je management aan de slag kan. Afhankelijk van de opdracht bevat de roadmap prioriteiten, inschattingen van de inspanning en budgetindicaties.

Zo heb je een basis om te beslissen wat je eerst aanpakt, wat kan wachten en wie de verantwoordelijkheid opneemt.

Hoe verschilt advisory van een audit, een pentest of een managed securitydienst?

Advisory helpt je risico’s te begrijpen en ze om te zetten in een praktisch plan. Een audit controleert de conformiteit met een vastgelegde standaard. Een pentest gaat na wat een aanvaller kan bereiken binnen een afgesproken technische scope.

Managed security services bieden doorlopende operationele ondersteuning, zoals monitoring en respons. Deze diensten kunnen elkaar aanvullen. We helpen je bepalen welke combinatie bij je noden past.

Kan ACEN advisory jullie samenwerken met onze huidige IT-partner, securitytools en interne team?

Ja. We beginnen met in kaart te brengen wat er al aanwezig is en wie waarvoor verantwoordelijk is.

Je interne team en je IT-partner hebben waardevolle kennis van de omgeving. Daarop bouwen we verder: we brengen de hiaten in kaart en spreken af wie de volgende stappen opneemt. Ons advies is vendor-neutraal, met aanbevelingen op basis van je risico’s en prioriteiten.

Wat bepaalt de kost van een advisorytraject en hoe starten we?

De kostprijs hangt af van de dienst, de omvang van je organisatie en omgeving, en het niveau van ondersteuning dat je nodig hebt. Sommige diensten verlopen op projectbasis, terwijl het awarenessprogramma werkt met een jaarabonnement. Je start met een kennismakingsgesprek over je situatie en doelen.

Daarna stellen we een scope, de verwachte deliverables en een prijs voor, zodat je weet waartoe je je verbindt voordat het werk begint.

Hoeveel tijd en betrokkenheid vraagt dit van ons advisory team?

Dat spreken we vooraf met je af. Een assessment vraagt input van de mensen die je systemen, processen en zakelijke prioriteiten kennen. Een awarenessprogramma vraagt coördinatie en tijd voor trainingen en evaluatiemomenten. Een pentest vraagt een technische scoping en opvolging van de bevindingen.

We maken die verwachtingen vooraf duidelijk, zodat je het werk kunt inplannen naast je dagelijkse activiteiten.

Welke concrete resultaten ontvangen we en hoe meten jullie de vooruitgang?

De resultaten hangen af van de dienst en de scope die je kiest. Een maturiteitsassessment geeft je een gescoord beeld van je organisatie en aanbevelingen, met een roadmap die gedetailleerder wordt naargelang het gekozen niveau.

Een awarenessprogramma volgt gedrag op, zoals het klikken op en melden van phishingmails. Exposure management levert gevalideerde aanvalspaden en herstel­advies op. Opvolgmetingen en hertests tonen wat verbeterd is en wat nog aandacht vraagt.

Is Cyber Security Advisory ook relevant als we niet onder NIS2 vallen?

Ja. Je activiteiten, data en klantrelaties beschermen is belangrijk, ongeacht je regelgevende status. Misschien heb je ook een duidelijker beeld van je risico's nodig voor je management, je klanten of je cyberverzekeraar.

Advisory helpt je praktische verbeteringen te vinden en je beschikbare budget in te zetten waar het het meeste verschil maakt. NIS2 kan een reden zijn om te starten, maar het is niet de enige.

Kunnen we starten met één advisory dienst, of hebben we het volledige advisorytraject nodig?

Je kunt met één dienst starten. Elke dienst speelt in op een specifieke nood, en de volgende stap hangt af van wat je organisatie nodig heeft en realistisch aankan.

Een assessment kan bijvoorbeeld leiden tot een awarenessprogramma of een pentest. We bepalen eerst samen de scope en gebruiken de bevindingen om te beslissen of verdere ondersteuning zinvol is.

Welke advisorydienst is voor ons het juiste startpunt?

Dat hangt af van de vraag die je wilt beantwoorden. Heb je geen overzicht van je risico's, dan is een maturiteitsassessment een goed vertrekpunt. Zijn phishing en het gedrag van medewerkers je grootste zorg, kijk dan naar ons awarenessprogramma. AI-gedreven exposure management helpt je technische verdediging te valideren. Is NIS2 de directe aanleiding, dan helpen we je je scope te bepalen en het traject te plannen.

In een kennismakingsgesprek bepalen we samen het juiste startpunt.

Wat helpt Cyber Security Advisory mijn organisatie te bereiken?

We helpen je inzicht te krijgen in waar je organisatie vandaag staat en bepalen samen wat je eerst verbetert. Afhankelijk van je noden kan dat gaan om veiliger gedrag bij medewerkers, een inschatting van je cybersecurity-maturiteit of een test die nagaat of je verdediging in de praktijk standhoudt.

Je krijgt de bevindingen en praktische vervolgstappen waarmee je IT-team en management meteen aan de slag kunnen.

ACEN logo with orange swirl
Privacy Overview

This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.