Detection and Response Diensten

Wist je dat?

Bij 4 op de 5* beveiligingsincidenten waren de waarschuwingssignalen er. Maar was er iemand die ernaar keek?

*Bron: Osterman Research

Waarom

Heb je deze diensten nodig?

Traditionele beveiligingsmaatregelen alleen volstaan niet meer om de cyberdreigingen van vandaag tegen te houden. Firewalls en antivirus houden het voor de hand liggende buiten, maar moderne aanvallers melden zich aan met gestolen inloggegevens, bewegen zich ongemerkt door je netwerk en gebruiken AI om op machinesnelheid toe te slaan. Ondertussen ontbreekt het veel organisaties aan mensen, tijd en specialistische kennis om de klok rond de wacht te houden.


De vraag is niet langer of een aanvaller binnenkomt, maar hoe snel je hem opmerkt en hoe kordaat je optreedt.


ACEN brengt detectie en respons samen in één aanpak. We brengen in kaart wat blootgesteld is, verhelpen wat kwetsbaar is, monitoren je omgeving 24/7 vanuit ons lokale SOC (Security Operations Center) en grijpen in zodra er iets gebeurt. Zo worden dreigingen binnen minuten ingedijkt, niet binnen dagen.

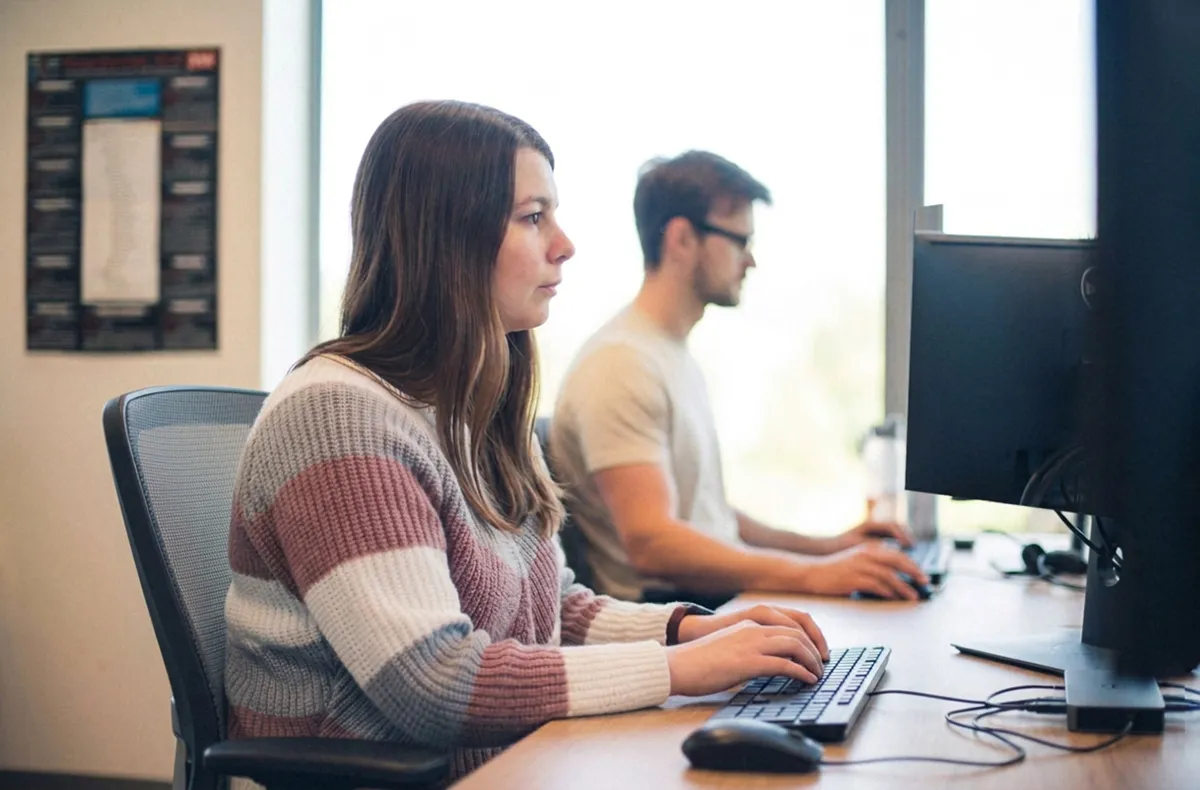
Detection and Response. Image of two ACEN employees of the MDR team at work in the Security Operations Center.

Herken je deze pijnpunten?

Beperkingen binnen de interne IT maken continue 24/7-monitoring onmogelijk
Niet genoeg interne middelen of expertise om een incident of inbreuk af te handelen
Door alert-moeheid blijven kritieke dreigingen onopgemerkt
Toegewijde securityexperts zijn moeilijk te vinden
Subdiensten

Ontdek onze Detection and Response diensten

Vulnerability Management

Extern Attack Surface Management spoort voortdurend alles op wat zichtbaar is voor een externe aanvaller en brengt dit in kaart. Dit omvat openbare domeinen en subdomeinen, blootgestelde clouddiensten, applicaties die in verbinding staan met het internet, en vergeten of onbeheerde bedrijfsmiddelen. Ook schaduw-IT valt hieronder.

Incident Response en Forensics

Denkt u dat u het slachtoffer bent geworden van een cyberaanval? Ons Incident Response en Forensics-team onderzoekt cyberincidenten, beperkt de schade en helpt u bij het herstel, van phishing en ransomware tot grootschalige datalekken.

Managed Detection en Response (MDR)

Profiteer van de ondersteuning en daadkracht van een volledig operationeel, lokaal Security Operations Center (SOC). Onze experts houden 24 uur per dag, 7 dagen per week toezicht op uw volledige IT-omgeving, detecteren bedreigingen en reageren daarop, waarbij ze fungeren als een volwaardig verlengstuk van uw eigen team.

Extern Attack Surface Management

Je kunt niet beschermen wat je niet weet dat er is. We brengen voortdurend in kaart wat een aanvaller van buitenaf allemaal kan zien: domeinen, clouddiensten, applicaties die toegankelijk zijn via het internet en vergeten bedrijfsmiddelen. Zo weet je zelf wat er blootgesteld is, nog voordat zij dat ontdekken.

Aanpak

Onze bewezen successen in Detection & Response

Response-gericht

We ontzorgen klanten door hun securityoperaties te beheren. Inbreuken worden binnen minuten gesignaleerd en ingedijkt, niet binnen dagen, via één aanspreekpunt, duidelijk eigenaarschap en vooraf afgesproken SLA-responstijden.

Synergie van AI & mens

AI rangschikt blootstellingen volgens hun impact op het bedrijf en hun werkelijke uitbuitbaarheid, niet volgens ruwe ernstscores. Onze experts beoordelen elke bevinding voordat er actie op volgt, zodat de prioriteit weerspiegelt wat jou echt bedreigt.

Focus op identiteit

We focussen op identiteiten, de toegangsweg achter de meeste inbreuken (bij 83% daarvan zijn gecompromitteerde inloggegevens betrokken), zodat de verdediging is afgestemd op hoe aanvallers echt binnenkomen, en niet alleen op wat het makkelijkst te monitoren is.

Continu gevalideerd

We valideren continu, niet één keer per jaar. Echte aanvalspaden worden veilig getest op live omgevingen en elke oplossing wordt achteraf opnieuw gecontroleerd, zodat blootstelling definitief verdwijnt en niet alleen op papier.

Horizon3.AI logo, Brain graphic in white and red with in grey 'HORIZON', spelled next to it.
Horizon3.AI
logo munitio
Munitio
Google Security Operations Logo
Google Security Operations
vectra-ai logo
Vectra
SentinelOne logo
SentinelOne
Tenable logo
Tenable
Silverfort logo
Silverfort

Met deze partners

Referentiecases

Ontdek onze vorige projecten

Reference case banner Willemen Groep met logo

Een stevig securityfundament voor 100 werven

Reference case banner A&C

SOC cybersecurity: een strategische alliantie tussen A&C Systems en ACEN MDR

Copy of Acen - website overview image - 1500 x 1000px (10)

UZ Leuven rekent op Nynox om gevoelige patiëntendata te beschermen

contact

Get in touch with our experts

FAQ

Everything you still wanted to know in one place

Betekent 24/7 dat ik ACEN MDR op elk moment kan bereiken? En hoe?

Je krijgt één dedicated aanspreekpunt voor alle communicatie en rapportering. Afhankelijk van de afgesproken SLA kunnen onze experts al binnen één uur reageren.

Kan de Detection & Response managed service onze behoefte aan interne securitymedewerkers vervangen?

Onze SOC werkt als een uitbreiding van je interne IT-team. We brengen expertise, ervaring en capaciteit om je security operations te versterken. Afhankelijk van de contractvoorwaarden en afgesproken policies opereren onze analisten als onderdeel van je team.

Zo dichten we kennis- en capaciteitskloven en kan de nood aan een eigen securityteam verminderen of zelfs wegvallen.

Hoe snel kan MDR worden beoordeeld en uitgerold?

We starten altijd met een grondige assessment om je huidige situatie te begrijpen. Op basis van je business- en securitybehoeften ontwerpen we een plan dat voor jou werkt. Het initiële onderzoek duurt doorgaans ongeveer 6 tot 8 weken.

De deployment gebeurt binnen 48 uur, zodat je snel over een monitoringbaseline beschikt.

Hoeveel incidenten behandelen jullie jaarlijks in de SOC?

Ons team behandelt meer dan 500 alerts per maand en reageert op meer dan 200 incidenten en breaches per jaar. Cyberincidenten zijn onvermijdelijk. Het is belangrijk om een plan te hebben en voorbereid te zijn wanneer het gebeurt.

ACEN logo with orange swirl
Privacy Overview

This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.