
Veelvoorkomende problemen
Onze oplossingen

Je hebt geen objectief beeld van waar je organisatie vandaag staat.
Beveiligingsbeslissingen worden genomen op buikgevoel of op basis van wie het luidst aan de alarmbel trekt. Zonder duidelijke nulmeting is het moeilijk om budget te verantwoorden of te weten waar je moet beginnen.

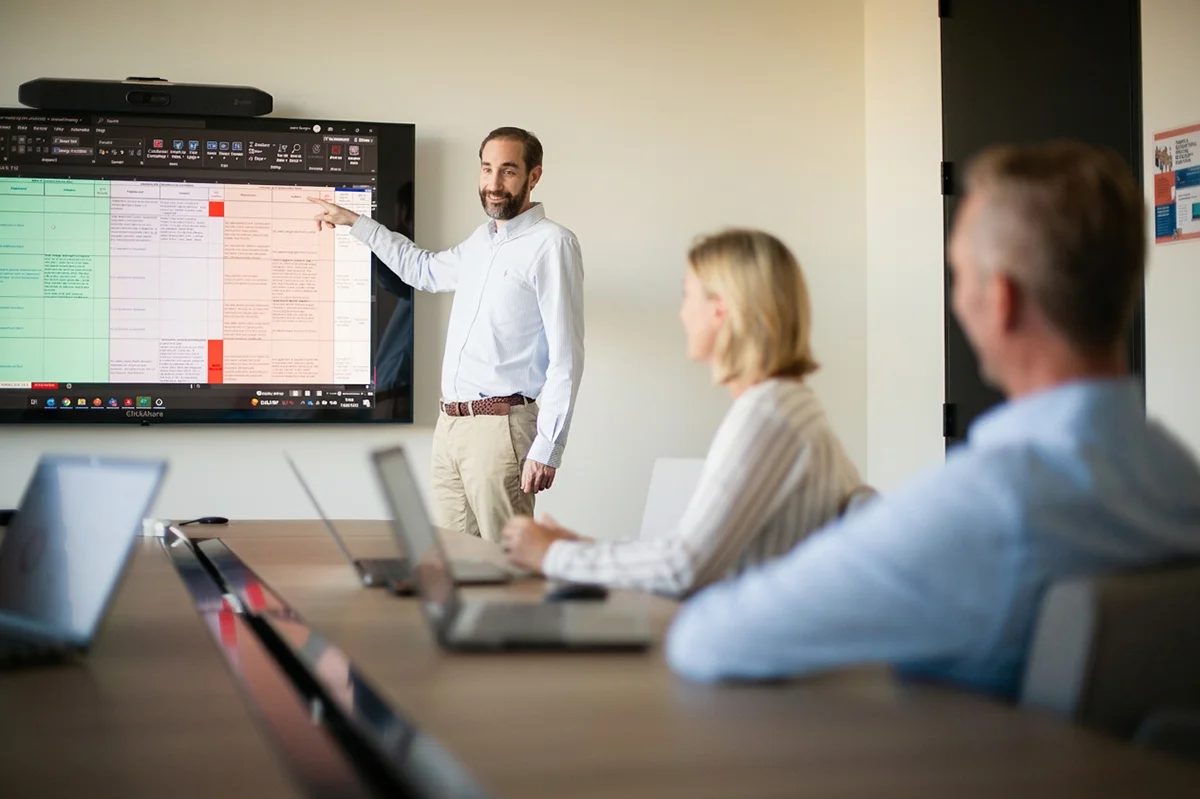
Het assessment scoort je maturiteit systematisch tegenover CyberFundamentals, met duidelijke visuals per domein.
Je weet precies wat sterk is, wat ontbreekt en wat prioriteit verdient.
Rapporten vol aanbevelingen verlammen in plaats van te activeren.
Een dik rapport met tientallen bevindingen belandt op het bureau en blijft daar liggen. Niemand weet wat eerst aan te pakken, dus er beweegt niets.
We leveren een roadmap rond tien kernpunten.
Elk met acties, een inschatting van de inspanning, een budgetindicatie en een tijdlijn. Een plan dat je organisatie zelf kan uitvoeren en waarover ze kan rapporteren aan het management en stuurgroepen.
Klassieke audits voelen aan als een examen en eindigen in een checklist zonder context.
Teams voelen zich beoordeeld in plaats van geholpen, en geven daarom de verwachte antwoorden in plaats van de echte. Het resultaat toont wat op papier staat, niet wat er dagelijks gebeurt.
Ons assessment is gezamenlijk en pragmatisch.
We toetsen hoe beleid en maatregelen echt leven in de dagelijkse werking, en ons advies is eerlijk, onafhankelijk en leveranciersneutraal.
“Waarom een cybersecurity assessment? Een solide cyberbeveiliging is geen luxe meer. Het is een noodzaak. Cyberaanvallen worden steeds geavanceerder en komen steeds vaker voor, en als u denkt dat u geen doelwit bent, denk dan nog maar eens goed na! Cybercriminelen richten zich niet meer alleen op grote bedrijven.”
William RosenhekCyber Security Advisor bij ACEN 
“Een aanvaller zou toegang kunnen krijgen via een vergeten applicatie die in verbinding staat met het internet, gehackte inloggegevens kunnen gebruiken om zijn rechten uit te breiden en zich vervolgens lateraal naar gevoelige systemen kunnen verplaatsen. Op zich lijkt elk van deze problemen misschien niet rampzalig. Samen vormen ze echter een duidelijk aanvalspad.”
Lina StroobantsCyber Security Advisor bij ACEN 
“Binnen drie dagen wisten we wat een aanvaller daadwerkelijk in ons netwerk zou kunnen aanrichten. Dat gesprek met de raad van bestuur was snel afgerond.”
IT managermiddelgroot bedrijf 
“Je kunt binnen je organisatie geen sterke cyberweerbaarheid opbouwen zonder je eigen medewerkers hiervan bewust te maken. Veel cyberaanvallen beginnen nog steeds met een phishing-e-mail waarmee inloggegevens worden gestolen, en van daaruit is het maar een kleine stap om toegang te krijgen tot je volledige systeem.”
William RosenhekCyber Security Advisor bij ACEN
“Geen checklist, maar een gesprek over hoe we echt te werk gaan. Daardoor waren de bevindingen meteen herkenbaar en vonden ze bijval.”
CISOproductiebedrijf 