Multifactor-authenticatie (MFA)
Wachtwoorden alleen volstaan niet langer om de toegang tot bedrijfskritieke systemen en gegevens te beschermen.
Multifactorauthenticatie voegt een extra verificatielaag toe om het risico op accountcompromittering, diefstal van inloggegevens en ongeautoriseerde toegang te verkleinen. Maar doeltreffende MFA is meer dan gewoon een tweede factor inschakelen.
We helpen organisaties een MFA-strategie uit te bouwen die identiteiten consistent beschermt in cloud- en on-premises omgevingen, en die authenticatie praktisch houdt voor gebruikers en beheerders.
Van de dagelijkse toegang van medewerkers tot geprivilegieerde accounts, toegang op afstand en legacy-applicaties: we bepalen waar sterkere authenticatie nodig is en voeren maatregelen in op basis van risico, context en impact op het bedrijf.
MFA beschermt alleen cloudapplicaties
Veel organisaties hebben MFA ingevoerd voor Microsoft 365 en andere SaaS-applicaties, terwijl de toegang tot on-premises systemen, servers en legacy-applicaties nog vooral op gebruikersnamen en wachtwoorden steunt.
Breid MFA uit voorbij de cloud
We identificeren authenticatiepaden die nog van wachtwoorden afhangen en breiden sterke authenticatie uit naar on-premises resources, geprivilegieerde toegang en kritieke applicaties.
Het resultaat is een consistenter model voor identiteitsbeveiliging over de volledige omgeving heen.
Te veel MFA-prompts frustreren gebruikers
Slecht ontworpen MFA-implementaties kunnen leiden tot overdreven veel authenticatieprompts, frustratie bij gebruikers en MFA-moeheid.
Gebruikers keuren verzoeken uiteindelijk goed zonder ze goed te controleren, waardoor de maatregel aan doeltreffendheid inboet.
Pas MFA toe op basis van context en risico
We ontwerpen authenticatiepolicies rond de gebruiker, het toestel, de applicatie, de locatie en het risiconiveau.
Vertrouwde en compliant scenario's kunnen frictieloos blijven, terwijl gevoelige of ongebruikelijke toegang een sterkere verificatie vraagt.
De beveiliging neemt toe zonder dat elke aanmelding ingewikkelder wordt.
Geprivilegieerde accounts blijven een waardevol doelwit
Beheerdersaccounts, servicebeheerders en andere geprivilegieerde identiteiten kunnen aanvallers uitgebreide toegang geven als ze gecompromitteerd raken.
Een gelekt wachtwoord of een gestolen sessie kan daardoor een veel grotere impact hebben dan de compromittering van een gewoon gebruikersaccount.
Versterk de authenticatie voor geprivilegieerde toegang
We leggen strengere authenticatievereisten op voor beheers- en risicovolle toegangspaden.
Dat kan phishingbestendige authenticatie omvatten, strengere controles voor geprivilegieerde sessies en extra bescherming voor de toegang tot gevoelige infrastructuur.
Legacy-systemen maken MFA moeilijk
Oudere applicaties en infrastructuur zijn vaak ontworpen voordat moderne authenticatie bestond.
Die systemen meteen vervangen is zelden realistisch, waardoor belangrijke authenticatiepaden onvoldoende beschermd kunnen blijven.
Bescherm legacy-toegang zonder op vervanging te wachten
We beoordelen hoe gebruikers zich aanmelden op legacy-systemen en bepalen waar bijkomende authenticatiemaatregelen ingevoerd kunnen worden zonder de volledige applicatie te herontwerpen.
Zo kunnen organisaties het identiteitsrisico verkleinen terwijl de modernisering geleidelijk verloopt.
Wat mag je verwachten?
Een duidelijk beeld van hoe gebruikers en beheerders zich aanmelden in de hele omgeving, inclusief welke aanmeldpaden onvoldoende beschermd zijn.
Voor cloud-, on-premises en geprivilegieerde toegang, met policies die op risico reageren in plaats van overal om MFA te vragen.
Extra beveiliging voor beheerders- en gevoelige accounts, met phishingbestendige methoden waar gepast en minder afhankelijkheid van wachtwoorden.
Een uitrol in fasen, geordend volgens bedrijfsprioriteiten en de impact van elke fase op de gebruikers.
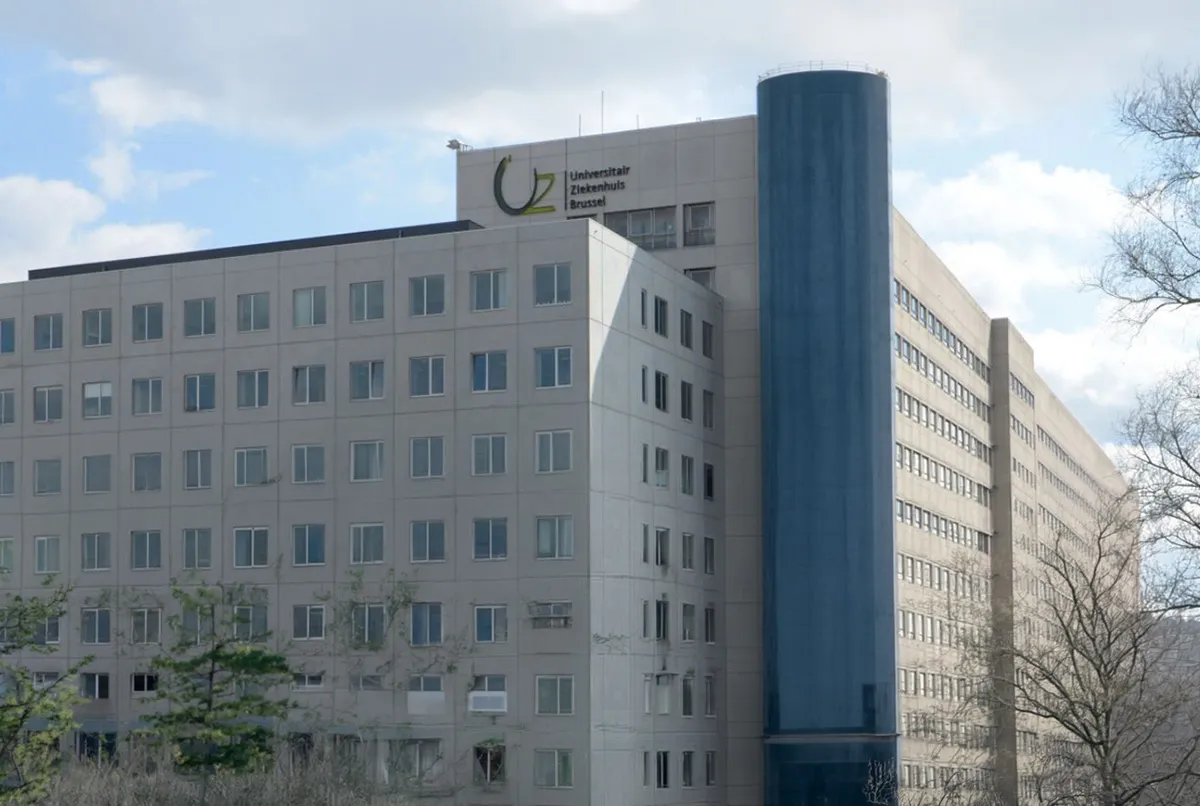
De juiste aanmeldmethode voor elke patiënt
Het PrimUZ-patiëntenportaal bedient UZ Brussel en zijn partnerziekenhuizen, en moet dus werken voor een zeer brede groep gebruikers.
ACEN bouwde een veilige, gebruiksvriendelijke login op Keycloak (open source), met verschillende sterke manieren om zich aan te melden: eID, itsme, sms of een authenticator-app (TOTP).
Elke patiënt kan een methode kiezen die bij hem past, en andere ziekenhuisapplicaties kunnen dezelfde centrale authenticatie hergebruiken.
Hoe we MFA aanpakken
- Ontdekken
- Beoordelen
- Ontwerpen
- Implementeren & verbeteren
Fase 1Ontdekken
We brengen het bestaande authenticatielandschap in kaart.
We bekijken gebruikers, beheerders, applicaties, clouddiensten, servers, toegang op afstand en legacy-systemen om te begrijpen waar en hoe authenticatie plaatsvindt.
Fase 2Beoordelen
We identificeren lacunes in de authenticatie en risicovolle toegangspaden.
Bijzondere aandacht gaat naar geprivilegieerde accounts, authenticatie met alleen een wachtwoord, legacy-protocollen, gevoelige applicaties en systemen die geen moderne authenticatie kunnen gebruiken.
Fase 3Ontwerpen
We stellen een authenticatiestrategie op basis van risico op.
We bepalen waar MFA vereist is, welke authenticatiemethoden gepast zijn en waar sterkere, phishingbestendige authenticatie ingevoerd moet worden.
Het ontwerp houdt rekening met beveiliging, gebruiksgemak en operationele impact.
Fase 4Implementeren & verbeteren
We voeren de authenticatiemaatregelen gefaseerd in, te beginnen met de identiteiten en toegangspaden met het hoogste risico.
Na de uitrol kunnen policies continu herzien en verbeterd worden naarmate de omgeving, de dreigingen en de authenticatietechnologieën evolueren.
MFA op de momenten die er het meest toe doen
Beheerderswachtwoorden in een vault bewaren is niet langer genoeg.
Deze blog legt uit waarom organisaties overstappen op Zero Standing Privileges: geen standaard beheerdersrechten, tijdelijke toegang voor specifieke taken en multifactorauthenticatie bij elke kritieke actie, niet alleen bij het aanmelden.
Klaar om de authenticatie in je hele omgeving te versterken?
Of je nu voor het eerst MFA invoert, een bestaande implementatie wilt verbeteren of sterke authenticatie wilt uitbreiden naar on-premises systemen: wij helpen je de juiste aanpak te bepalen en uit te voeren.
Contacteer ons om je MFA-strategie te bespreken.