Incident Response en Forensics

Denk je dat je getroffen bent door een inbreuk? Ons Incident Response en Forensics-team onderzoekt, dijkt in en helpt je herstellen van cybersecurityincidenten, van phishing en ransomware tot grootschalige datalekken.

Als partner van toonaangevende cyberverzekeraars steunen onze respons en ons forensisch onderzoek op praktijkervaring met echte incidenten, opgebouwd door een constante stroom cases in uiteenlopende sectoren.

Identificeer, dijk in en los incidenten snel op, voordat ze tot een groter probleem uitgroeien.

Krijg ononderbroken toegang tot ons Incident Response-team, zonder vertraging door voorafgaande screening.

Als partner van toonaangevende cyberverzekeraars zijn onze respons en documentatie gevormd door praktijkervaring met echte incidenten, opgebouwd door een constante stroom cases in de hele sector.

Veelvoorkomende problemen
Onze oplossingen

Je vermoedt een inbreuk en weet niet hoe ernstig ze is.

Zonder onmiddellijke ondersteuning van experts is het onduidelijk hoe ver een aanvaller al gekomen is, wat getroffen is en wat je eerst moet doen. Elk uur onzekerheid vergroot de schade.

Ons Incident Response & Forensics-team bepaalt snel de omvang en de impact.

We onderzoeken vanaf het eerste telefoontje wat er gebeurd is, hoe ver het zich verspreid heeft en wat er nu moet gebeuren, zodat beslissingen op bewijs berusten en niet op giswerk.

Rollen en verantwoordelijkheden zijn niet duidelijk vastgelegd.

Tijdens een incident weten mensen niet wie beslist, wie communiceert of wie de technische respons uitvoert. Organisaties hebben het moeilijk om kritieke diensten draaiende te houden terwijl ze op een incident reageren.

Eigenaarschap en verantwoordelijkheid worden van bij het begin toegewezen.

Leg de rollen en verantwoordelijkheden voor incident response vast, documenteer ze en communiceer ze. Zo begrijpen de stakeholders wat er van hen verwacht wordt en kan er gecoördineerd op cybersecurityincidenten gereageerd worden.

Trage detectie en escalatie en gebrekkige communicatie verhogen het risico.

Incidenten worden vaak te laat gedetecteerd of te traag geëscaleerd. Tijdens een crisis is de echte uitdaging om IT, management, juridische en businessteams op één lijn te krijgen. Naast het aanpakken van de crisis zelf.

Er worden duidelijke escalatiepaden en stakeholdercommunicatie vastgelegd.

Zo worden incidenten consistent beheerd, worden beslissers op het juiste moment betrokken en blijft de respons gedurende de hele levenscyclus van het incident gecoördineerd.

Middelen en vaardigheden zijn beperkt in tijd en geld.

Er is te weinig steun van het topmanagement, wat leidt tot beperkte budgetten en beperkte expertise. Incident response wordt vaak gezien als een IT-probleem in plaats van een vereiste voor de weerbaarheid van het bedrijf.

Voorspelbare investeringen ondersteunen de budgetplanning.

Het management geeft strategische richting, governance en steun aan incidentresponsinitiatieven, zodat de nodige capaciteiten, middelen en expertise aanwezig zijn.

Je verzekeraar vraagt bewijs van wat er gebeurd is voordat er uitbetaald wordt.

Claims bij cyberverzekeraars worden vaak vertraagd of geweigerd zonder degelijke documentatie van het incident, de oorzaak en de genomen maatregelen.

Als partner van toonaangevende cyberverzekeraars is ons onderzoek afgestemd op je claim.

Ons forensisch onderzoek en onze rapportering sluiten aan bij wat verzekeraars verwachten. Zo verloopt je claim sneller en verklein je het risico op betwistingen.
Resultaten

Wat mag je verwachten?

Incident response bij noodgevallen
Ervaren responders, gesteund door een constante stroom echte incidenten
Forensisch onderzoek met duidelijke documentatie
Coördinatie en beheer gedurende het hele incident
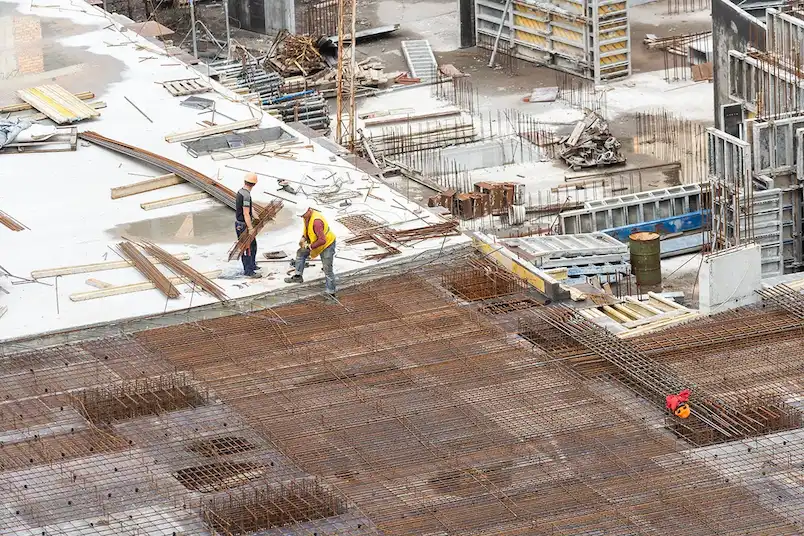
Incident Response and Forensics. External Attack Surface Management. Image of a construction site with some workers carrying steel bars.
Referentiecase

Klaar voor incidenten op 100 bouwwerven

Incident Response and Forensics. External Attack Surface Management. Image of a construction site with some workers carrying steel bars.

Willemen Groep koos ervoor om niet langer te reageren op incidenten, maar zich erop voor te bereiden.

Zonder centraal overzicht konden ze niet makkelijk zien waar een incident zou kunnen beginnen, hoe ver het zich zou kunnen verspreiden of wie moest reageren. Daardoor zou elk incident trager ingedijkt en moeilijker onderzocht worden.

Hoe we aanvallen stoppen

Detecteren Identificeer een vermoedelijk cybersecurityincident

Verdachte e-mails, ongeautoriseerde toegangspogingen, malwarealerts of onverwacht systeemgedrag kunnen vroege signalen zijn. Wat werd er vastgesteld, wanneer, en welke gebruikers of systemen kunnen getroffen zijn?

Rapporteren Meld het incident via het daarvoor bestemde kanaal

Geef alle beschikbare informatie door, inclusief eventuele acties die al ondernomen zijn. Een tijdige en nauwkeurige melding helpt bij de juiste beoordeling en prioritering en ondersteunt een doeltreffende besluitvorming.

Contacteren Neem contact op met Incident Response

Schakel het Incident Response-team of de dienstverlener in volgens het afgesproken escalatieproces. Door hen vroeg te betrekken, mobiliseer je snel de juiste expertise en beperk je de verstoring van je bedrijf.

Coördineren Coördineer de respons

Houd gedurende het hele incident consistent contact met het Incident Response-team, het management, de juridische dienst, communicatie en andere belangrijke stakeholders. Zo blijven de inspanningen op één lijn en worden regelgevende, contractuele en organisatorische verplichtingen correct nageleefd.

Incident Response and Forensics. One of Acens female SOC Engineers at work behind his screen in the Security operations Center.

Heb je nog verdere vragen?

Onderdelen van de dienst

Waaruit bestaat onze Incident Response en Forensics-dienst?

Wanneer een inbreuk toeslaat, telt elke seconde. We dijken de schade in, onderzoeken wat er gebeurd is en begeleiden je bij het herstel, van het eerste telefoontje tot het eindrapport.

Incident Response Retainer (IRR)

Laat onze experts klaarstaan om in te grijpen zodra een incident zich voordoet. Vooraf vastgelegde SLA's garanderen snelle responstijden, en een beproefd responsplan helpt schade en hersteltijd te beperken wanneer elke seconde telt.

Forensisch onderzoek

Na een incident onderzoeken onze experts de oorzaak, de omvang en de impact. Ze documenteren duidelijk wat er precies gebeurd is, hoe de aanvaller binnenkwam, wat getroffen werd en wat er gedaan is om het incident in te dijken en te verhelpen.

Coördinatie

Gedurende het hele incident houden we consistent contact met je Incident Response-team, het management, de juridische dienst, communicatie en andere belangrijke stakeholders. Zo blijven de inspanningen op één lijn en worden regelgevende, contractuele en organisatorische verplichtingen correct nageleefd.

Partnerschappen met verzekeraars

ACEN werkt samen met toonaangevende cyberverzekeraars. Onze processen voor incident response en forensisch onderzoek sluiten aan bij wat verzekeraars verwachten. Zo verloopt je claim sneller en blijft je dekking intact.

Contact

Bel ons voordat je ons nodig hebt. Onze experts staan klaar om je te helpen.

FAQ

Everything you still wanted to know in one place

Hoe verloopt het cybersecurity forensisch onderzoek in detail?

De getroffen gebruikers, endpoints, servers, applicaties en data worden geïdentificeerd via analyse van beschikbare evidence en telemetrie. Zo bepalen we de omvang van de compromise en sturen we responseprioriteiten.

Het incident wordt onderzocht om vast te stellen hoe de aanvaller toegang kreeg, welke acties werden uitgevoerd en welke kwetsbaarheden of zwakheden werden misbruikt. Het identificeren van de root cause is essentieel om herhaling te voorkomen.

Wat gebeurt er als er bij een cybersecurity-incident gevoelige data betrokken zijn?

Onze experts beoordelen het type en volume van de getroffen data, bepalen de mogelijke bedrijfsimpact en ondersteunen bij eventuele verplichte meldingen of rapportering.

Containment- en herstelacties worden geprioriteerd op basis van het risico voor de organisatie.

Is er in België een meldingsplicht voor cybersecurity-incidenten?

Ja. Organisaties die onder NIS2 vallen, moeten significante cybersecurity-incidenten binnen de voorgeschreven termijnen melden aan het Centrum voor Cybersecurity België (CCB).

Als persoonsgegevens betrokken zijn, kan ook een melding aan de Gegevensbeschermingsautoriteit (GBA) vereist zijn. Onze experts ondersteunen bij deze meldingsverplichtingen en het volledige notificatieproces.

Moeten we het losgeld betalen wanneer we een incident hebben?

Nee. Er is geen garantie dat aanvallers een werkende decryptiesleutel leveren, gestolen data teruggeven of zich onthouden van toekomstige aanvallen.

Betalen kan bovendien verdere criminele activiteiten aanmoedigen en juridische, regelgevende of verzekeringsgerelateerde complicaties veroorzaken.

Explore our other Detection and Response Diensten

Vulnerability Management

Managed Detection en Response (MDR)

Extern Attack Surface Management

ACEN logo with orange swirl
Privacy Overview

This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.