Vulnerability Management

Vulnerability Management draait om het beoordelen, prioriteren en verhelpen van zwakke plekken in de beveiliging van de volledige IT-omgeving van een organisatie.


Van besturingssystemen en applicaties tot clouddiensten en netwerkapparatuur: kwetsbaarheden die niet aangepakt worden, bieden aanvallers kansen.

Veelvoorkomende problemen
Onze oplossingen

Een overvloed aan data en alert-moeheid creëren verborgen risico's.

Gegevens over kwetsbaarheden zonder voldoende context zorgen voor ruis. Securityteams worden overspoeld door lange lijsten met bevindingen en hebben moeite om kritieke risico's te onderscheiden van minder dringende problemen. Daardoor kunnen belangrijke kwetsbaarheden over het hoofd gezien worden, wat leidt tot reactieve, auditgedreven remediëring en alert-moeheid.

Exposure management zet kwetsbaarheden om in concrete prioriteiten.

Door threat intelligence, uitbuitbaarheid, de kriticiteit van assets en aanvalspadanalyse te combineren, kunnen organisaties hun remediëring richten op de kwetsbaarheden die de grootste kans hebben om kritieke infrastructuur te treffen. Door business en IT op één lijn te brengen, ontstaat een gestructureerde aanpak binnen een gedeelde context en met duidelijke verantwoordelijkheden.

Patching, foutieve configuraties en losstaande tools zorgen voor afwijkingen en versnippering.

Foutieve configuraties, configuratieafwijkingen en laattijdig patchen kunnen na verloop van tijd aanzienlijke beveiligingsrisico's creëren. Door verouderde systemen die moeilijk te upgraden zijn en beveiligingsprocessen die niet op elkaar aansluiten, hebben organisaties moeite om hun blootstelling aan cyberdreigingen te beheersen.

Krijg een duidelijker inzicht en voorspel impact & risico beter.

De combinatie van AI, threat intelligence en continue scanning biedt duidelijk zicht op kwetsbaarheden, foutieve configuraties en hun mogelijke impact op het bedrijf. Leg policies voor blootstelling vast, versterk de beveiligingshygiëne en prioriteer de remediëring op basis van risico. Zo verklein je de blootstelling en verbeter je de governance.
Resultaten

Wat mag je verwachten?

Vulnerability assessment
Risicoprioritering
Begeleide remediëring
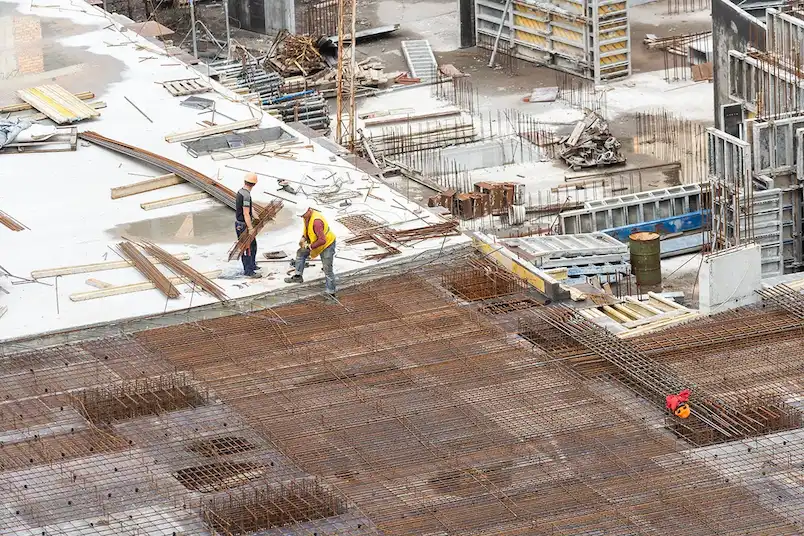
Incident Response and Forensics. External Attack Surface Management. Image of a construction site with some workers carrying steel bars.
Referentiecase

Duidelijk zicht op kwetsbaarheden over 100 bouwwerven

Incident Response and Forensics. External Attack Surface Management. Image of a construction site with some workers carrying steel bars.

Met 100 actieve bouwwerven en veel tijdelijke joint ventures beheert Willemen Groep een grote en voortdurend veranderende omgeving.


Om in die omgeving voorop te blijven, was centraal zicht nodig. Zo konden kwetsbaarheden vroeg opgespoord worden en kon bepaald worden welke eerst aangepakt moesten worden.

Hoe Vulnerability Management je omgeving beïnvloedt

Fase 1 Beoordelen

Identificeer kwetsbaarheden, foutieve configuraties, blootgestelde diensten en ontbrekende beveiligingsmaatregelen via continue scanning en configuratie-assessments. Verrijk de bevindingen met CVSS-scores, threat intelligence en gegevens over uitbuitbaarheid.

Fase 2 Prioriteren

Correleer de metrieken. Richt de remediëring op uitbuitbare kwetsbaarheden die het grootste operationele of bedrijfsrisico vormen.

Fase 3 Verhelpen

Verklein de blootstelling via het uitrollen van patches, configuratiehardening, compenserende maatregelen, netwerksegmentatie of risicoaanvaarding. Stem verwachtingen op elkaar af via duidelijk eigenaarschap en vastgelegde responstijden.

Fase 4 Meten

Volg de afname van de blootstelling, de remediëringsprestaties en het totale cyberrisico over de tijd. Dashboards en rapportering sturen governance en continue verbetering.

Vulnerability Management. One of Acens SOC Engineers at work behind his screen in the Security operations Center.

Heb je nog verdere vragen?

Vulnerability Management. Image of one of ACENs engineers looking at his screen, photo taken over his shoulder with his screen blurred.
Blogartikel

Welke impact Mythos zal hebben op threat intelligence

Vulnerability Management. Image of one of ACENs engineers looking at his screen, photo taken over his shoulder with his screen blurred.

Mythos voor vulnerability assessment: vriend of vijand? Het is al maanden een populair onderwerp. Het debat gaat door, maar de impact is onmiskenbaar.


Door verborgen assets, blootstellingen en mogelijke aanvalspaden bloot te leggen, verandert Mythos de manier waarop organisaties cyberrisico’s begrijpen en beheren.

Contact

Laten we elkaar niet per ongeluk ontmoeten.

FAQ

Everything you still wanted to know in one place

Wat als een kwetsbaarheid niet kan worden gepatcht?

Sommige legacy-systemen, proprietary applicaties en gespecialiseerde hardware kunnen niet worden geüpgraded vanwege operationele, compatibiliteits- of vendorbeperkingen. In die gevallen verschuift de focus van patching naar het verminderen van exposure en het beheren van risico.

Organisaties moeten getroffen assets identificeren, hun criticality beoordelen en monitoren op tekenen van exploitatie. Compenserende controls zoals netwerksegmentatie, beperkte toegang, system hardening, intrusion monitoring en uitgebreidere detection capabilities helpen attack paths te beperken en de mogelijke impact van exploitatie te verkleinen.

Wat is de beste aanpak voor het beheren van zero-day exposures?

Effectief zero-day management hangt af van asset visibility. Securityteams moeten snel getroffen systemen identificeren, hun exposure begrijpen en exploitability bepalen.

Wanneer patching nog niet mogelijk is, helpen compenserende maatregelen zoals segmentatie, EDR-detectieregels, WAF-protectie en servicebeperkingen om het attack surface te verkleinen totdat remediation beschikbaar is.

Wat is het verschil tussen Urgent, Critical, High, Medium en Low vulnerabilities?

Severity-niveaus geven de mogelijke impact van een kwetsbaarheid aan:

  • Low: blootstelling van informatie met een laag risico
  • Medium: risico op blootstelling van misbruikbare informatie
  • High: mogelijke blootstelling van gevoelige data of verstoring van diensten
  • Critical: risico op compromittering van systemen of aanzienlijke datalekken
  • Urgent: aanvallers kunnen volledige controle over systemen krijgen

Prioriteer op basis van risico, niet alleen op severity.

Heb ik Vulnerability Management of Penetration Testing nodig?

Vulnerability management en penetration testing werken het best samen. De ene monitort continu securityzwakheden, terwijl de andere valideert hoe die zwakheden kunnen worden misbruikt.

Samen combineren ze risicozichtbaarheid met effectieve securityvalidatie.

Hoe werken CVE en CVSS en wat kan ik eruit leren?

CVE (Common Vulnerabilities and Exposures) en CVSS (Common Vulnerability Scoring System) bieden gestandaardiseerde informatie over securitykwetsbaarheden.

Je kunt een CVE zien als het ticketnummer van een kwetsbaarheid. CVSS is een framework om de ernst van een kwetsbaarheid te meten. Samen geven ze inzicht in aard en severity en ondersteunen ze prioritering en passende remediationacties.

Wat is het verschil tussen vulnerability management en vulnerability assessment?

Vulnerability assessments bieden een momentopname van beveiligingszwakheden in een omgeving.

Vulnerability management prioriteert, remedieert en monitort kwetsbaarheden continu op basis van risico en bedrijfsimpact doorheen de tijd.

Explore our other Detection and Response Diensten

Incident Response en Forensics

Managed Detection en Response (MDR)

Extern Attack Surface Management

ACEN logo with orange swirl
Privacy Overview

This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.