Managed Detection en Response (MDR)

Met Managed Detection en Response van ACEN krijg je de ondersteuning en slagkracht van een volledig operationeel, lokaal Security Operations Center (SOC). Een toegewijd team van cybersecurityexperts monitort, detecteert en reageert 24/7 op dreigingen en werkt als een echt verlengstuk van je interne securityteam.

Over je volledige IT-infrastructuur heen detecteert, voorkomt en beantwoordt ons CSIRT (Computer Security Incident Response Team) dreigingen proactief en in realtime.

Ons SOC, de motor achter MDR, werkt als een 24/7 commandocentrum. Een team van securityprofessionals, met zorgvuldig geselecteerde tools en processen, monitort, analyseert en verbetert de beveiliging continu.

Veelvoorkomende problemen
Onze oplossingen

Te veel meldingen leiden tot alert-moeheid.

Kritieke dreigingen worden over het hoofd gezien. Signalen die onopgemerkt blijven, kunnen uitgroeien tot beveiligingsincidenten die herkend en voorkomen hadden kunnen worden.

Geautomatiseerde filtering en prioritering zorgen voor een duidelijke, gerichte set acties.

Slimme filtering van alerts vermindert het aantal meldingen aanzienlijk. Zo krijgen kritieke alerts voorrang en worden ze grondig onderzocht en afgehandeld.

AI-entiteiten bewegen sneller dan menselijke operatoren.

AI heeft een nieuw aanvalsoppervlak gecreëerd. Agents werken autonoom en op machinesnelheid, zonder zich te moeten houden aan traditionele controles en bedrijfsbeleid. Ze vormen een volledig nieuwe uitdaging op het vlak van governance.

Patroonherkenning en AI-integratie maken een strategische, proactieve aanpak mogelijk.

Ons SOC gebruikt AI-tooling om productiviteit, snelheid en efficiëntie te verhogen bij het voorspellen en detecteren van risico's. AI voorspelt, onze experts handelen. Samen leveren ze echte slagkracht tegen dreigingen.

Beperkt budget en weinig tijd verhogen de druk op interne teams.

De dagelijkse operationele eisen en beperkte cybersecuritybudgetten maken het voor interne IT-teams moeilijk om gespecialiseerde expertise op te bouwen en een proactieve beveiligingshouding aan te houden.

Vaste prijzen en SLA's geven inzicht in het budget en operationele efficiëntie.

Een vast prijsmodel per gebruiker zorgt voor een voorspelbaar budget. Beveiligingsinvesteringen worden makkelijker te verantwoorden en af te zetten tegen de ROI, en bewijzen zo hun waarde.

Er is een gebrek aan toegewijde securityexperts.

IT-teams bestaan uit generalisten, die expertise en ervaring missen in cybersecurity best practices, industriestandaarden en moderne securityframeworks.

Ervaren analisten brengen jarenlange ervaring en diepgaande expertise mee.

Dankzij onze sterke threat intelligence blijven we aanvalsmethoden en -indicatoren op de voet volgen. Breid je team uit met experts die je unieke uitdagingen en doelen begrijpen.
Resultaten

Wat mag je verwachten?

Een schaalbare SOC-oplossing die meegroeit met je organisatie
Wekelijkse rapporten die audits en compliance-assessments mogelijk maken
Een roadmap die prioriteiten rangschikt en quick wins aanpakt
Naadloze integratie met elke omgeving, binnen één gedeelde context
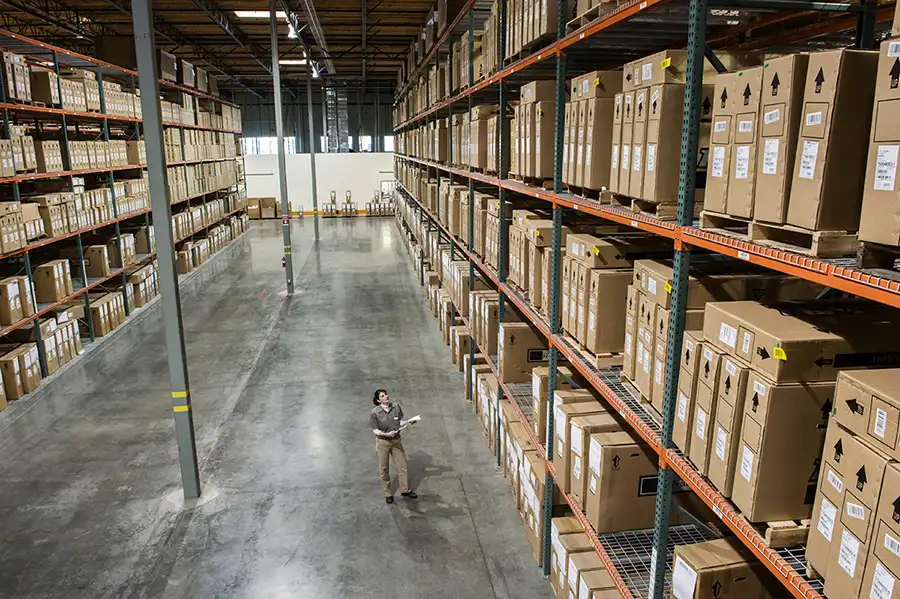
Image of a big warehouse, taken from aboven showing someone walking around.
Referentiecase

Hoe we een volledig SOC implementeerden bij A&C Systems

Image of a big warehouse, taken from aboven showing someone walking around.

A&C Systems, met hoofdzetel in België, is een toonaangevende groothandels- en servicepartner in de consumentenelektronica. Het bedrijf verwerkt dagelijks gevoelige klantgegevens en bedrijfseigen informatie en had nood aan een sterkere digitale verdediging tegen evoluerende dreigingen.

De grootste uitdaging: de securitymonitoring verfijnen om cyberdreigingen doeltreffend te detecteren.

Hoe ons SOC aanvallen stopt

Fase 1 Preventie & patroonherkenning

Een reeks beveiligingsprotocollen en detectiemogelijkheden helpt inbreuken te stoppen voordat ze escaleren. Door logs van Active Directory, besturingssystemen en endpoints te correleren, kunnen we persistentietechnieken en aanvallersgedrag detecteren.

Fase 2 Detectie & analyse

Dankzij gecombineerde telemetrie uit Identity Threat Detection and Response (ITDR), Endpoint en Extended Detection and Response (EDR en XDR), een cloud-native SecOps- en SIEM-platform, Vulnerability Management en Microsoft 365 Security biedt ons 24/7 bemande Security Center detectie over de volledige moderne, gelaagde omgeving van de klant.

Fase 3 Respons en inperking

Ons lokale SOC en ons toegewijde CSIRT zijn volledig in België gevestigd. Dankzij geavanceerde security-automatisering en beproefde incidentresponsprocedures kunnen onze experts meteen op dreigingen reageren. Inbreuken worden onmiddellijk gesignaleerd en binnen enkele minuten ingedijkt. Dat beperkt de bewegingsvrijheid van aanvallers in je organisatie, minimaliseert de operationele verstoring en verlaagt de hersteltijd en -kosten.

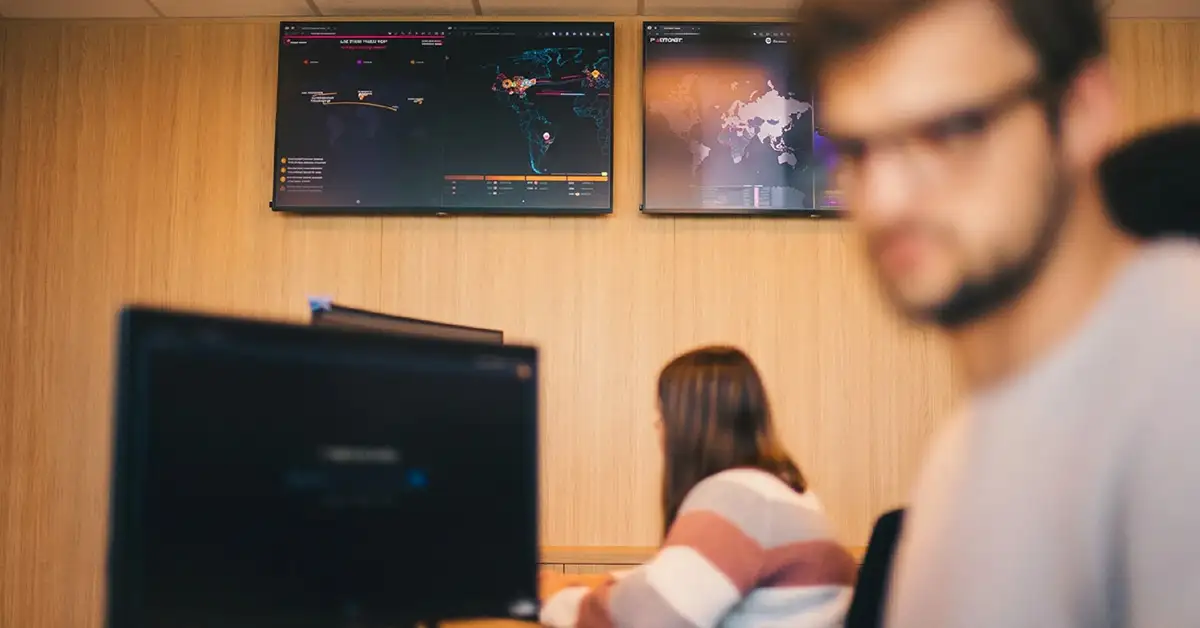
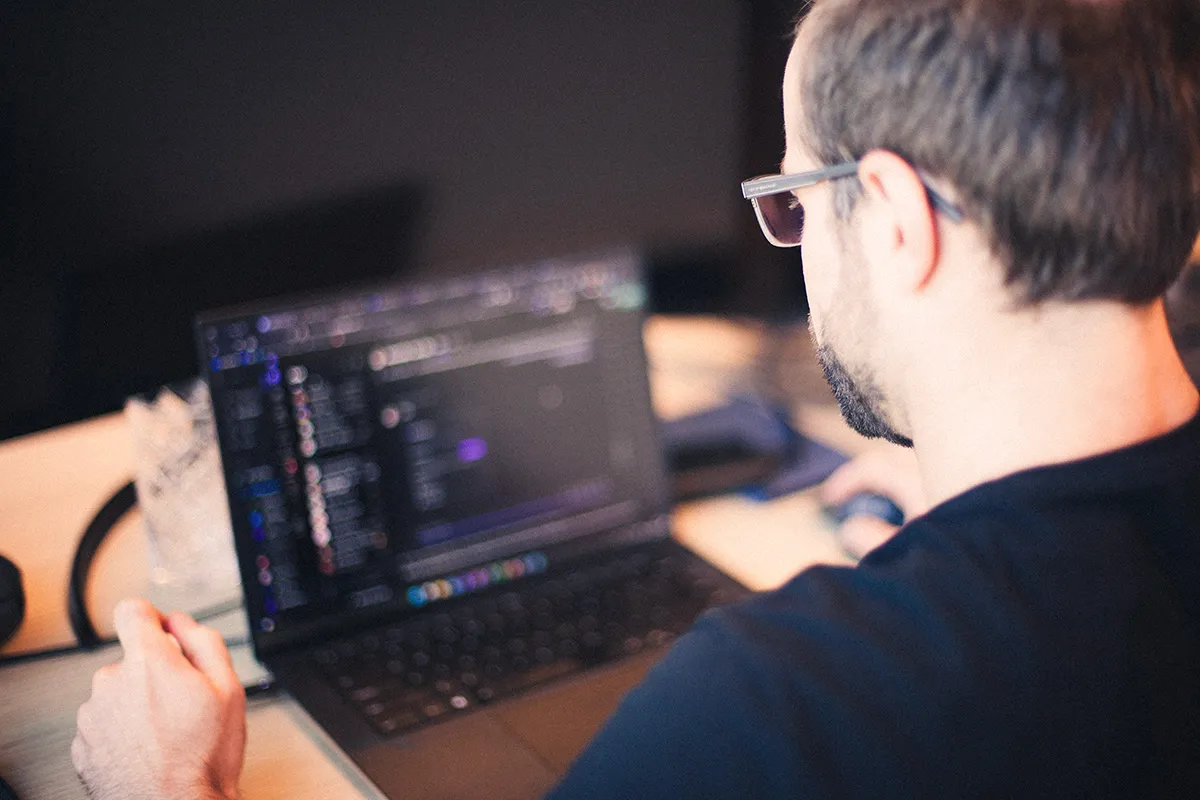
One of Acens SOC Engineers at work behind his screen in the Security operations Center.

Heb je nog verdere vragen?

Serviceniveaus

Onze dienstverlening in de smaak die jij nodig hebt

Incident Response Retainer

Met de ACEN Incident Response Retainer krijgt je organisatie rechtstreeks toegang tot onze experts in cyberincidentrespons, telkens wanneer je ze nodig hebt. Dankzij gegarandeerde beschikbaarheid van ons CSIRT, vooraf aangekochte servicecredits en proactieve paraatheidsactiviteiten reageer je sneller op beveiligingsincidenten en versterk je je algemene weerbaarheid nog vóór er een aanval plaatsvindt.

24/7 toegang tot ons CSIRT-team bij beveiligingsincidenten
Servicecredits inzetbaar voor incidentrespons en forensisch onderzoek
Threat hunting op aanvraag om verborgen dreigingen proactief op te sporen
Incident Readiness Assessment om je paraatheid en responscapaciteit te toetsen
Snellere reactietijden en deskundige ondersteuning wanneer elke minuut telt

SOC Essentials

Een 24/7 Security Operations Center-dienst met een gerichte monitoringscope, die de ideale balans biedt tussen detectiecapaciteit en kostprijs. We monitoren je omgeving continu en zorgen voor deskundige analyse, triage van alerts en toegang tot ons CSIRT-team wanneer een incident escalatie vereist.

24/7 monitoring van de belangrijkste logbronnen
Deskundige triage van alerts en validatie van dreigingen
Toegang tot ons CSIRT voor begeleiding bij incidenten en ondersteuning bij escalatie
Maandelijkse rapportering en concrete beveiligingsaanbevelingen
Kostenefficiënte bescherming met een duidelijk afgebakende monitoringscope

Full SOC

24/7 beveiligingsmonitoring van alle beveiligingsrelevante logbronnen in je omgeving. Onze analisten werken als een verlengstuk van je securityteam: ze detecteren, onderzoeken en bestrijden dreigingen continu, en helpen je algemene securityposture te versterken met proactieve threat hunting en deskundig advies.

24/7 monitoring van alle beveiligingsrelevante logbronnen
Geavanceerde detectie van dreigingen, onderzoek en triage door analisten
Snelle incidentrespons en ondersteuning bij het indammen van incidenten
Proactieve threat hunting en continue verbetering van je beveiliging
Strategisch beveiligingsadvies en rapportering voor het management

The SOC engineers at work in their private Security operations Center in the ACEN Kontich office.
Blogartikel

ACEN MDR breidt de Silverfort-integratie voor Identity Security uit

The SOC engineers at work in their private Security operations Center in the ACEN Kontich office.

83% van de organisaties heeft een inbreuk opgelopen via gecompromitteerde inloggegevens (Osterman Research). Toch draait Silverfort, dat precies gebouwd is om dat te stoppen, vaak maar op een fractie van zijn mogelijkheden. Zonder toegewijd onderhoud verouderen policies en neemt de dekking af.


ACEN lost dat op: onze Silverfort-specialisten houden het platform scherp, en ons 24/7 SOC handelt op basis van wat het ziet.

Contact

Er is een SOC-oplossing voor elke nood.

FAQ

Everything you still wanted to know in one place

Wat is jullie analist-tot-incidentratio?

Ons CSIRT(Computer Security Incident Response Team) bestaat uit dedicated security-experts met diepgaande technische expertise in meerdere disciplines. Ons team behandelt meer dan 500 alerts per maand en reageert jaarlijks op meer dan 200 incidenten en inbreuken.

Elk incident krijgt een volledig forensisch onderzoek, inclusief volledige documentatie, reconstructie van het aanvalspad en een gedetailleerd overzicht van de activiteiten van de aanvaller in je omgeving.

Kan ik het SOC op locatie bezoeken?

Ons Security Operations Center wordt volledig vanuit Kontich, België, aangestuurd. Met respect voor strikte vereisten rond security, privacy en GDPR is het mogelijk om het SOC te bezoeken en onze advisors persoonlijk te ontmoeten.

In tegenstelling tot offshore SOC-modellen werkt ons team dicht bij je organisatie, met lokale expertise, duidelijke communicatie en één vertrouwd aanspreekpunt voor alle securityzaken.

Wat gebeurt er nadat een incident wordt gedetecteerd of gemeld in de SOC?

Afhankelijk van de ernst van het incident en de afgesproken SLA kan ons SOC dreigingen indammen vóór ze zich verspreiden.

Responstijden: P1 (Kritiek): binnen 2 uur; P2 (Hoog): binnen 4 uur; P3 (Medium): uiterlijk de volgende werkdag; P4 (Laag): binnen de volgende werkweek.

In welke omgevingen werkt jullie SOC?

We detecteren en stoppen inbreuken door je technologieën en omgeving te integreren alsof het onze eigen omgeving is.

Ongeacht de tools, platformen of frameworks die je gebruikt, passen we ons aan je bestaande omgeving aan en stemmen we onze diensten af op je business- en securityvereisten.

Wat kan ik verwachten op het vlak van MDR rapportering?

Je ontvangt maandelijkse rapporten met alle gedetecteerde en gemitigeerde dreigingen, zodat je een duidelijk zicht krijgt op je security posture.

Daarnaast leveren we een roadmap met aanbevelingen op maat en geprioriteerde acties om je security posture verder te versterken.

Buiten deze geplande rapporteringsmomenten blijft ons SOC 24/7 beschikbaar voor dringende zaken.

Hoe zetten jullie AI en automation precies in binnen het SOC?

AI en automation helpen ons SOC om alert fatigue te verminderen, dreigingen sneller te detecteren en incident response te versnellen. AI herkent patronen en prioriteert risico’s, terwijl geautomatiseerde workflows repetitieve taken afhandelen.

Onze security-experts behouden de controle, valideren bevindingen en nemen de juiste acties wanneer dreigingen worden gedetecteerd

Explore our other Detection and Response Diensten

Vulnerability Management

Incident Response en Forensics

Extern Attack Surface Management

ACEN logo with orange swirl
Privacy Overview

This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.